Profero révèle des failles de sécurité critiques dans xAI Grok et Cursor
La firme Profero a découvert des failles critiques dans l'agent Grok de xAI et la plateforme Cursor, permettant une prise de contrôle à distance et un vol de données.
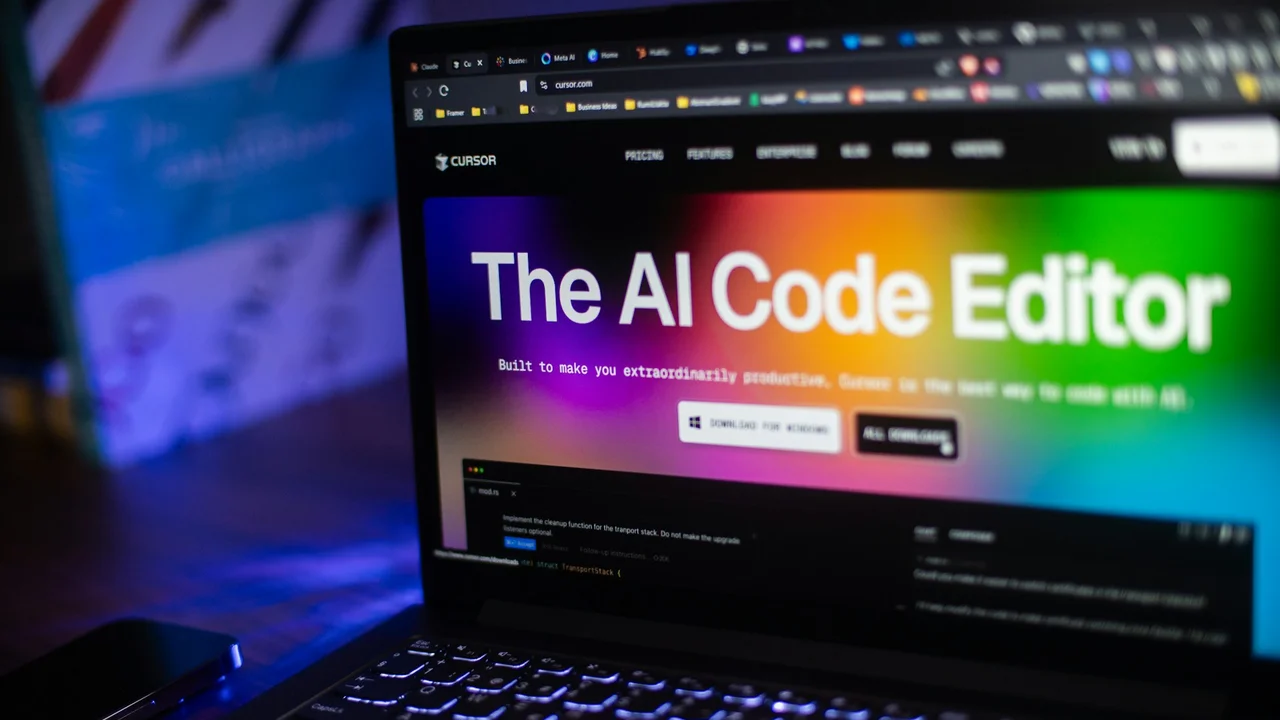
Un rapport de sécurité approfondi publié par la société israélienne de cybersécurité Profero, dirigée par Omri Segev Moyal, met en lumière de graves failles architecturales au cœur de l'agent d'intelligence artificielle Grok de xAI, fondé par Elon Musk. La plateforme, exploitée par Cursor, souffre de vulnérabilités permettant à un attaquant d'obtenir des privilèges administratifs root et de contrôler à distance des comptes utilisateurs à l'aide d'une simple commande malveillante.
Selon les chercheurs, la faille combine les caractéristiques d'un cheval de Troie et d'un rootkit, permettant une prise de contrôle totale du système sans nécessiter l'injection de logiciels malveillants externes. Le rapport détaille des négligences d'ingénierie, notamment une interface de gestion de conteneurs laissée totalement exposée sur le réseau sans authentification, avec un jeton d'accès interne défini par défaut sur le mot "local".
De plus, tous les agents d'IA d'un même compte partagent un utilisateur Linux unique et un système de fichiers commun. Par conséquent, la compromission d'un agent expose l'ensemble de l'historique du compte, incluant les clés d'accès cloud AWS S3 et les données financières. Malgré la publication de plus de 240 mises à jour par xAI et Cursor après les signalements de Profero, aucune des sept vulnérabilités critiques n'a été corrigée.