Ledger enquête sur une attaque matérielle sans précédent alors que les pertes crypto dépassent 90M USD
Ledger enquête sur une attaque sans précédent de sa chaîne d'approvisionnement matérielle, des portefeuilles modifiés avec des puces espionnes ayant entraîné plus de 90 millions de dollars de pertes.
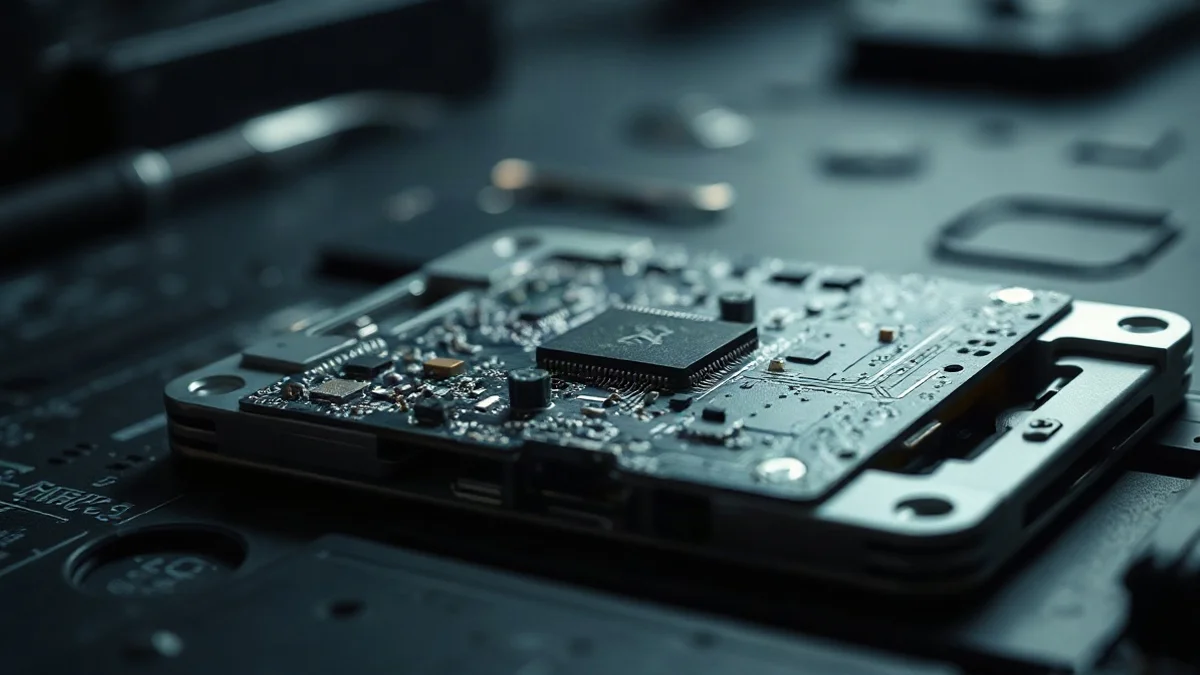
Le fabricant de portefeuilles matériels de cryptomonnaie Ledger enquête sur une cyberattaque et une attaque matérielle sans précédent au cours desquelles ses appareils ont été physiquement modifiés pour y intégrer des composants de suivi et d'espionnage cachés, les pertes des victimes dépassant déjà le seuil de 90 millions de dollars.
Au centre de l'enquête se trouve le revendeur malaisien CryptoBilis, après que ses clients ont commencé à signaler la disparition de fonds à compter du 9 octobre. Les enquêteurs de la blockchain estiment la valeur des actifs numériques volés à ce jour à plus de 90 millions de dollars.
Constats de l'enquête et portée mondiale
Le fabricant français, basé à Paris, a déclaré qu'un syndicat du crime organisé avait installé du matériel caché à l'intérieur de certains de ses portefeuilles. Parallèlement, l'entreprise vérifie des signalements concernant des appareils infectés achetés dans d'autres lieux, ce qui soulève la crainte sérieuse que l'ampleur de l'attaque ne soit beaucoup plus vaste et ne se limite pas à CryptoBilis.
À la suite de l'incident, CryptoBilis a fermé temporairement ses boutiques physiques à Kuala Lumpur. Ledger a précisé qu'elle coopérait avec les forces de l'ordre locales, tandis que le revendeur malaisien n'a pas encore émis de réponse officielle.
Interception matérielle sophistiquée
Des chercheurs en sécurité indépendants expliquent que les appareils manipulés contenaient des composants capables d'intercepter des informations sensibles affichées sur l'écran du portefeuille et de les transmettre aux attaquants via une connexion cellulaire dédiée. Cette modification sophistiquée a permis aux criminels d'obtenir un accès direct aux fonds des victimes sans pirater directement la puce de sécurité principale de l'appareil.
L'affaire relance de lourdes craintes concernant la sécurité de la chaîne d'approvisionnement dans le domaine du stockage de crypto, en particulier lorsque les produits transitent par des distributeurs tiers ou des canaux de vente de matériel reconditionné.
L'enquête actuelle de Ledger s'ajoute à une série de failles de sécurité graves enregistrées récemment chez des fabricants concurrents : plus tôt cette année, une vulnérabilité logicielle dans les appareils de Coinkite a entraîné des pertes de bitcoin d'environ 130 millions de dollars, tandis qu'une intrusion chez un prestataire de services de livraison de Trezor a exposé les données personnelles d'environ 67 000 clients.
Dans le cadre de l'enquête, des preuves d'appareils infectés ont été découvertes au-delà des frontières de la Malaisie : une vérification effectuée sur un portefeuille Ledger Flex acheté à l'aéroport de Changi à Singapour a révélé un connecteur d'écran adapté, une puce cellulaire et une carte SIM intégrés à l'intérieur de l'appareil.
Ces conclusions soulèvent des questions incisives sur la manière dont des appareils piégés ont réussi à pénétrer dans les réseaux de distribution de détail officiels et sur le nombre de clients toujours exposés au danger. À ce stade, Ledger n'a pas encore déterminé l'étendue complète de l'attaque ni indiqué combien d'appareils ont été touchés au total.