La Direction nationale de la cybersécurité met en garde contre les risques du Wi-Fi public
Microsoft a identifié la campagne de piratage CaptiveCrunch, utilisant de fausses fenêtres contextuelles sur les réseaux publics. La Direction nationale de la cybersécurité conseille de ne pas saisir de mots de passe ni d'installer de logiciels lors de connexions Wi-Fi dans les lieux publics.
La Direction nationale de la cybersécurité met en garde contre les messages suspects apparaissant après la connexion à des réseaux Wi-Fi dans les hôtels, les aéroports et autres lieux publics. Selon un rapport, Microsoft a identifié une campagne dans laquelle des attaquants présentent de fausses notifications demandant aux utilisateurs de télécharger une mise à jour, d'installer un logiciel, d'exécuter une commande ou de saisir un mot de passe.
Cette campagne, baptisée CaptiveCrunch, a été décrite sur le site Threat Intelligence de Microsoft comme une nouvelle activité de piratage ayant des liens présumés avec la Russie. Depuis mai, Microsoft a identifié une compromission généralisée des réseaux Wi-Fi dans le secteur de l'hôtellerie.
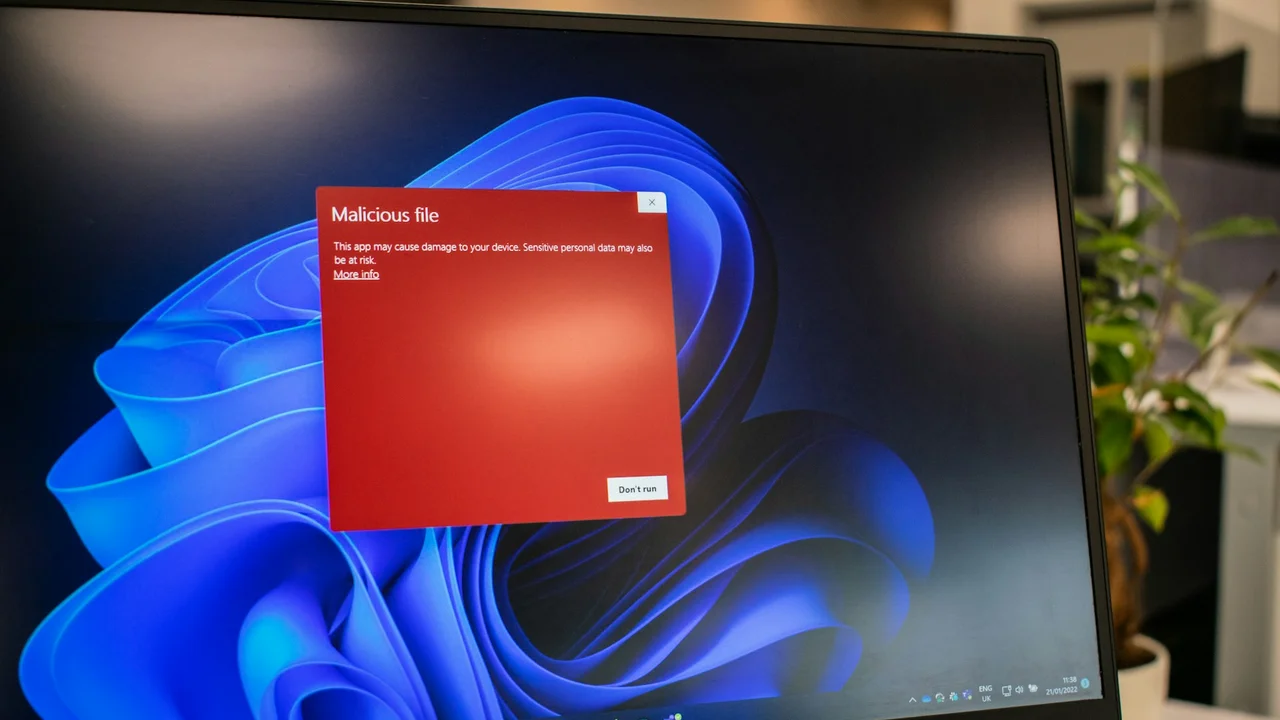
La fraude fonctionne via des fenêtres contextuelles qui apparaissent lors de la connexion au réseau, tentant d'inciter les utilisateurs à télécharger des fichiers malveillants. Cet accès permet aux attaquants de :
-
Capturer des captures d'écran et des frappes au clavier.
-
Prendre le contrôle à distance des appareils.
-
Utiliser de faux écrans de connexion pour accéder aux comptes de messagerie personnels.
La Direction nationale de la cybersécurité souligne que la connexion au Wi-Fi ne devrait jamais nécessiter l'installation de logiciels. Il est conseillé de ne pas exécuter de commandes inconnues, de ne pas saisir de mots de passe ou de codes de vérification sur des pages suspectes, et de mettre à jour les appareils uniquement via les paramètres officiels ou les boutiques d'applications autorisées.
Pour les opérations sensibles, il est recommandé d'utiliser le réseau cellulaire ou un point d'accès privé. Si vous recevez un message inhabituel après vous être connecté à un réseau Wi-Fi, arrêtez-vous immédiatement, fermez la page et ne suivez aucune instruction qui y figure.