Faille de sécurité critique découverte dans des bornes de recharge
Une faille critique notée 9,8 a été découverte dans des bornes de recharge pour véhicules électriques par des chercheurs israéliens. Le correctif a été rapidement publié par le fabricant.
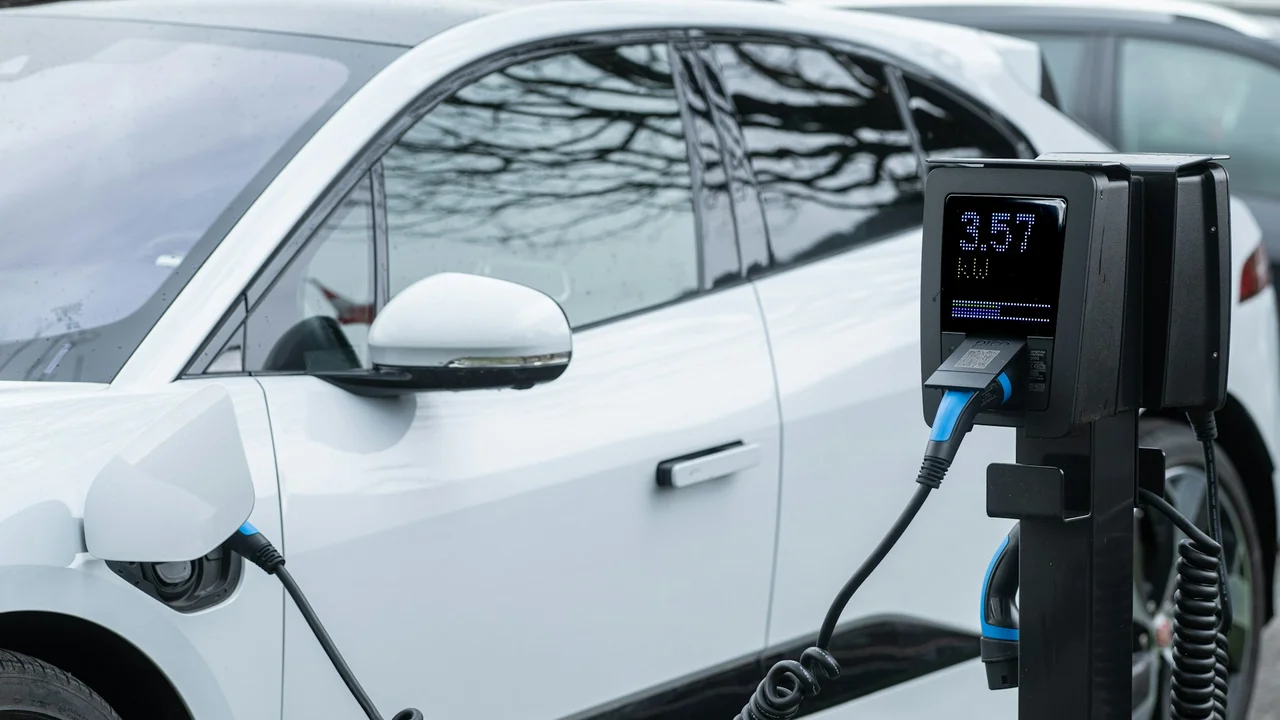
Les bornes de recharge pour véhicules électriques s'imposent comme de nouvelles cibles de choix pour les cyberattaques, selon de récentes révélations. Une vulnérabilité de sécurité critique, découverte dans les systèmes d'un fabricant international, illustre les risques croissants d'une prise de contrôle à distance par des acteurs malveillants.
La faille a été mise au jour par Nir Yehoshua, chercheur en sécurité au sein de l'entreprise israélienne de cybersécurité Force Majeure. Il a identifié cette vulnérabilité dans les bornes de recharge de type INCH fabriquées par la société slovène Etrel, qui déploie des solutions de recharge à travers le monde. Cette découverte met en lumière la vulnérabilité croissante des infrastructures de recharge face à l'essor mondial de la mobilité électrique.
Le problème découle de l'utilisation d'un mot de passe par défaut codé en dur dans le système de gestion de la borne. Si l'interface d'administration est accessible via le réseau, un tiers non autorisé peut se connecter en tant qu'administrateur sans recourir à des techniques de piratage complexes. Une fois l'accès obtenu, l'attaquant peut consulter et modifier les paramètres du système ainsi que les informations de communication avec le réseau central.
L'envergure internationale du fabricant confère une importance particulière à cette faille. D'après Etrel, ses solutions sont utilisées dans plus de 40 pays. Selon le chercheur, des équipements ont été installés sur plus de 200 sites publics à Londres, dans des agences bancaires en Arabie saoudite et dans le cadre de grands projets en Amérique du Nord. Toutefois, toutes les installations ne sont pas nécessairement touchées par cette vulnérabilité.
Répertoriée sous l'identifiant CVE-2026-112354, la faille a été officiellement publiée le mardi 3 novembre. Elle s'est vue attribuer un score de gravité critique de 9,8 sur 10 selon l'échelle CVSS v3.1. Les avis officiels mentionnent explicitement Nir Yehoshua et la société Force Majeure comme découvreurs de la vulnérabilité.
Malgré la gravité des conclusions, l'expert a tenu à rassurer en soulignant que le niveau de risque dépend du modèle, de la version du micrologiciel et de l'exposition de l'interface au réseau. L'entreprise slovène a rapidement réagi en proposant des correctifs intégrés dans les versions 7.1.2 et 8.0.1 du micrologiciel. Les propriétaires de ces équipements sont instamment priés de mettre à jour leurs systèmes.
Nir Yehoshua a salué la réactivité du fabricant, qualifiant la gestion de cet incident de très professionnelle. Il estime enfin que cet épisode préfigure probablement une tendance de fond où les pirates informatiques cibleront plus fréquemment les infrastructures de transport électrique.